Sensibiliser ses salariés à la cybersécurité, c’est leur donner quelques réflexes simples pour repérer un message piégé et réagir calmement, sans les transformer en experts ni leur faire peur. Dans une entreprise, la plupart des incidents commencent par un geste du quotidien : un clic sur un lien, une pièce jointe ouverte, un virement fait trop vite. Une sensibilisation efficace combine plusieurs formats, adaptés à votre public et à votre activité. Voici par où commencer, et comment nous la construisons avec vous.
Pourquoi sensibiliser vos salariés, même avec de bons outils
Un filtre de messagerie arrête une grande partie des e-mails piégés, une protection des postes bloque beaucoup de logiciels malveillants. Mais aucun outil ne voit tout. Un faux message d’un fournisseur, bien imité et envoyé au bon moment, peut passer. C’est alors la personne qui le reçoit qui fait la différence.
Vos équipes veulent bien faire. Ce qui leur manque, le plus souvent, c’est de savoir concrètement quoi regarder et quoi faire en cas de doute. Un salarié qui sait qu’il peut alerter sans crainte devient votre meilleur détecteur. La sensibilisation répond aussi à une question qui revient souvent : votre assureur ou vos clients vous demandent si vos équipes sont sensibilisées.
Par où commencer : les cinq leviers d’une sensibilisation qui dure
Une seule présentation par an s’oublie vite. Ce qui fonctionne, c’est un enchaînement de formats complémentaires : un temps fort pour lancer la démarche, des ateliers ciblés, de l’entraînement régulier et un suivi. Voici les cinq leviers que nous mettons en place, seuls ou ensemble, selon votre structure.
1. Une conférence en plénière, quel que soit votre public
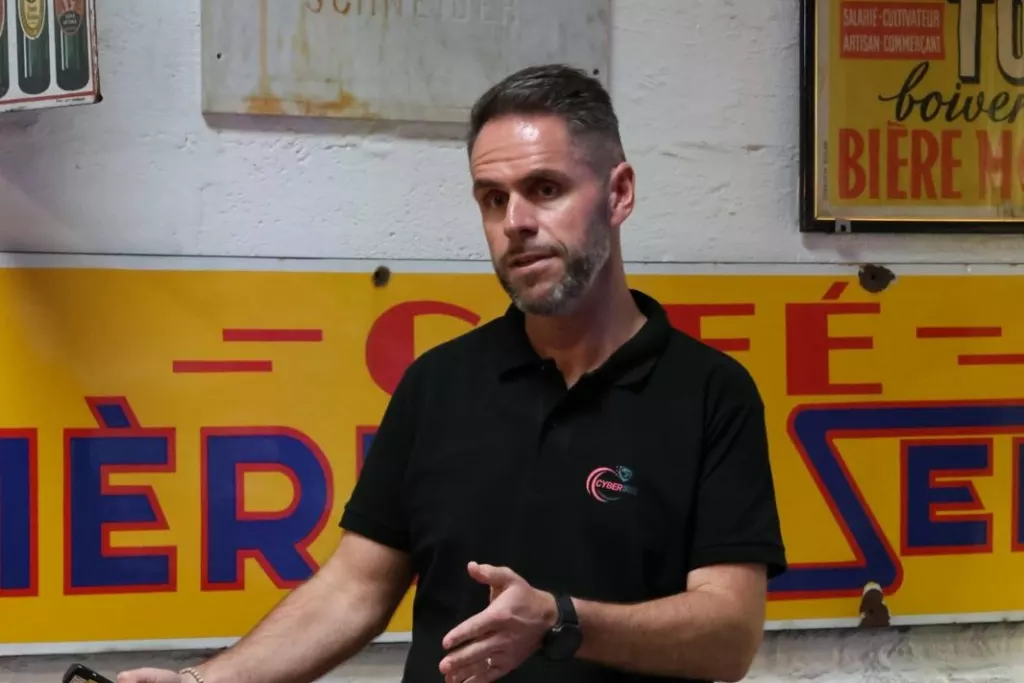
Pour lancer la démarche, rien ne vaut un moment qui réunit tout le monde. Nous animons des conférences en plénière devant des publics très différents : l’ensemble des salariés d’une PME, les équipes d’un groupe présent sur plusieurs sites, un comité de direction, les membres d’une association, des élus et agents d’une collectivité, ou une salle de dirigeants. Pour les grandes structures, la conférence peut se tenir en amphithéâtre.
Le ton reste le même partout : concret, rassurant, avec des exemples que chacun reconnaît. L’objectif est que chaque personne reparte avec deux ou trois réflexes clairs, et l’envie d’en parler autour d’elle.
2. Des ateliers en entreprise, sur les sujets qui vous concernent
Après la plénière, nous intervenons directement dans votre entreprise, en petits groupes, sur des sujets précis liés à votre contexte. Le contenu part de votre réalité : vos outils, vos interlocuteurs, vos procédures, les messages que vos équipes reçoivent vraiment. Par exemple :
- La fraude au virement et au faux RIB pour la direction et le service comptable, avec la procédure de vérification à mettre en place. Notre article sur la fraude au virement en détaille les scénarios.
- Les e-mails piégés qui imitent vos fournisseurs, vos clients ou vos outils, pour apprendre à reconnaître un e-mail de phishing.
- Les mots de passe et la double authentification, avec la prise en main des bons réflexes et des conseils pour adopter un gestionnaire de mots de passe.
- Les données sensibles propres à votre métier : dossiers clients d’un cabinet, données de santé, plans et devis d’une entreprise industrielle.
- Une attaque vue de l’intérieur : dans l’atelier immersif, nous déroulons une cyberattaque en direct, dans un environnement de démonstration, pour montrer à quel moment un bon réflexe l’aurait arrêtée.
Les formats vont du rappel flash de 20 minutes, en réunion d’équipe, à l’atelier d’une heure et demie, et jusqu’à une journée pour les dirigeants. Les ateliers ont lieu dans vos locaux ou à distance.
3. Des campagnes de phishing simulé, toute l’année
Une simulation de phishing est un faux message piégé, totalement inoffensif, envoyé à vos équipes pour les entraîner à reconnaître les vrais. C’est ce qui transforme les conseils en réflexes. Nos campagnes couvrent tous les pièges du quotidien : e-mail, SMS, QR code, appel téléphonique, et même la clé USB « oubliée ».
Les scénarios sont personnalisés à votre secteur et à vos outils, et leur difficulté augmente au fil de l’année. Un salarié qui se fait piéger n’est ni sanctionné ni montré du doigt : il reçoit aussitôt une courte explication sur les indices qu’il aurait pu repérer. Un bouton ajouté à la messagerie permet à chacun de signaler un message douteux en un clic, qu’il soit simulé ou réel. Nous nous appuyons sur une plateforme française spécialisée, dont les données sont hébergées en France : vous n’avez aucun outil à gérer.
4. Des modules en ligne très courts, de 5 minutes au plus
Entre deux sessions, des modules en ligne entretiennent la vigilance sans bloquer une demi-journée. Chacun dure 5 minutes au plus, porte sur un seul réflexe et se suit depuis le poste de travail, au moment choisi par le salarié. Ils sont disponibles en français, en anglais et en espagnol, pratiques pour les équipes multilingues, dispersées sur plusieurs sites ou difficiles à réunir. Ils sont aussi utiles aux nouveaux arrivants, qui découvrent les règles essentielles dès leurs premiers jours.
5. Le suivi de l’ensemble, pour mesurer les progrès
Plénière, ateliers, simulations et modules en ligne forment un seul programme, réparti dans l’année pour ne pas désorganiser le travail. Nous en assurons le suivi : participation, évolution des résultats d’une campagne à l’autre, messages signalés, thèmes à renforcer. Les résultats sont présentés de façon globale, sans jamais transmettre de liste de noms, et nous les commentons avec vous pour ajuster la suite.
Vous recevez une attestation de participation, utile face à votre assureur, à vos clients et à leurs questionnaires de sécurité.
À quoi ressemble une année de sensibilisation
Chaque programme est construit avec vous. À titre d’exemple, un enchaînement courant ressemble à ceci :
- Le point de départ : un échange sur vos équipes et vos métiers, et si vous le souhaitez une première simulation de phishing, anonyme, pour mesurer le niveau initial.
- Le lancement : une conférence en plénière pour réunir tout le monde autour des mêmes réflexes.
- Les ateliers ciblés : direction et comptabilité sur la fraude, équipes de terrain sur leurs outils, nouveaux arrivants sur les règles essentielles.
- L’entraînement régulier : des campagnes de phishing de difficulté progressive et des modules en ligne de quelques minutes.
- Le bilan : les progrès réalisés, les thèmes à reprendre et le programme de l’année suivante.
Les erreurs à éviter
- Faire peur. Un discours alarmiste paralyse plus qu’il n’aide. Vos salariés doivent repartir rassurés et capables d’agir.
- Sanctionner ou montrer du doigt. Un salarié qui craint d’être blâmé ne dira rien la prochaine fois. Or, c’est l’alerte rapide qui limite les dégâts.
- Rester trop général. Des exemples qui ne ressemblent pas au quotidien de vos équipes ne marquent personne.
- Oublier la direction. Les dirigeants sont des cibles privilégiées : leur exemple compte autant que leur vigilance.
- Faire une seule fois, sans suivi. Les techniques des escrocs évoluent ; les réflexes s’entretiennent et se mesurent.
Ce que vous pouvez faire dès cette semaine
- Désignez une personne à prévenir en cas de doute, et faites-le savoir à tous.
- Fixez une règle simple pour les virements : tout changement de RIB se vérifie par téléphone, à un numéro déjà connu.
- Partagez le guide gratuit des 10 actions simples pour protéger votre entreprise avec vos équipes.
- Faites le tour de vos points faibles avec notre autodiagnostic en 10 questions.
Être accompagné par CyberIris
Notre sensibilisation à la cybersécurité des salariés réunit ces cinq leviers, à la carte ou sous forme de programme annuel, de la TPE au groupe présent sur plusieurs sites. Nous adaptons les exemples à chaque secteur et à chaque métier, et nous restons votre interlocuteur d’une session à l’autre.
La sensibilisation est aussi comprise dans notre offre Intégral, avec la protection au quotidien et le pilotage de votre sécurité. Vous venez de créer votre entreprise ? Notre accompagnement des créateurs d’entreprise pose les bons réflexes dès le départ. Nous animons aussi des rencontres ouvertes aux entreprises : les prochaines dates sont sur notre page événements.
Questions fréquentes sur la sensibilisation des salariés
Vos questions
Pouvez-vous intervenir devant un large public ?
Oui. Nous animons des conférences en plénière pour l’ensemble des salariés, un groupe présent sur plusieurs sites, une association, une collectivité ou une salle de dirigeants, jusqu’à l’amphithéâtre pour les grandes structures. Les ateliers en petits groupes prennent ensuite le relais sur les sujets propres à votre entreprise.
Faut-il sanctionner un salarié qui se fait piéger par une simulation ?
Non. Une simulation sert à entraîner, pas à piéger. La personne reçoit aussitôt une courte explication sur les indices qu’elle aurait pu repérer. Sanctionner pousserait au silence, alors que l’objectif est que chacun signale sans crainte.
Combien de temps prennent les modules en ligne ?
Chaque module dure 5 minutes au plus et porte sur un seul réflexe. Il se suit depuis le poste de travail, au moment choisi par le salarié, en français, en anglais ou en espagnol.
Comment suivez-vous les résultats ?
Nous suivons la participation, l’évolution des résultats d’une campagne à l’autre, les messages signalés et les thèmes à renforcer. Les résultats sont présentés de façon globale, sans liste de noms, et commentés avec vous pour ajuster le programme.
La sensibilisation de CyberIris est-elle une formation ?
Il s’agit de sensibilisation, sous forme de conférences, d’ateliers, de simulations et de modules courts. CyberIris n’est pas un organisme de formation déclaré. Nous remettons une attestation de participation, utile face à votre assureur et à vos clients.
Combien coûte une sensibilisation à la cybersécurité ?
Le prix dépend des formats choisis, du nombre de sessions et de participants, du lieu et de la fréquence des simulations. Nous vous remettons un devis après un premier échange de 20 minutes, gratuit et sans engagement.
Donnez à vos équipes les bons réflexes
Parlons de vos équipes et de vos métiers : nous vous proposons un programme adapté, sans jargon et sans leur faire peur.
Ou appelez-nous au 06 30 39 95 06.